RFC8950: Announce IPv4 with an IPv6 next-hop
中文摘要
由模型生成 · 人工抽检RFC8950 定义了在 BGP 中为 IPv4 路由通告 IPv6 下一跳的机制,扩展了 RFC5549 的适用范围,使 IPv4 和 IPv6 前缀都能使用 IPv6 下一跳。这简化了双栈网络的 BGP 配置,减少对 IPv4 下一跳的依赖,对网络工程师和基础设施决策者具有参考价值。
全文
已译中文约 15 分钟读完过去几天我一直在研究 RFC8950 的配置,它允许在 IPv6 之上路由 IPv4。虽然逻辑上相当简单,但它在让“IPv4 成为可选”这一特性依托 IPv6 网络运行方面有着非常强大的应用价值(而且无需任何隧道!)
一些有趣的使用场景:
- 大型网络可以在其核心区域全部只运行 IPv6,而仅在边缘设备上保留 IPv4。这可以在客户末端不做任何调整的情况下工作。他们仍然按旧方式做事,但骨干网可以在其核心只运行 IPv6。
- IP 转接骨干网可以只运行 IPv6,同时通过 IPv6 会话与客户/对等体/上游交换 IPv4 路由。因此 IPv4 作为一种“特性”仍然存在,但网络本身仅运行 IPv6,没有 IPv4 接口配置、BGP 会话配置、防火墙配置等的开销。
- IXP 可以在没有 IPv4 的情况下提供服务,本质上是通过在 IX LAN 上使用(唯一的)IPv6 并运行路由服务器,在仅 IPv6 的会话上交换 IPv4 和 IPv6 路由。
因此,464XLAT 对移动网络所做的事情——这有潜力对骨干网络做到同样的事情。
它是如何工作的?
多协议 BGP(MP-BGP)支持在 IPv6 会话上通告 IPv4 路由并使用 IPv4 下一跳,以及在 IPv4 会话上通告 IPv6 路由并使用 IPv6 下一跳。RFC8950 扩展了这一特性,使 IPv4 路由可以使用 IPv6 下一跳。因此对于 IPv4 地址而言,下一跳是 IPv6,IPv6 的可达性通过常规 NDP 实现,而 IPv4 则承载在以太网帧上,发往 NDP 所发现的同一 MAC 地址。从技术上讲,RFC8950 仅通过将 IPv6 用作控制平面来影响控制平面决策,而数据平面保持不变。IPv4 仍然是 IPv4,并在链路上以 IPv4 形式传输,这与某些隧道或 464xLAT 等方式不同。
硬件支持
截至目前,众多路由平台已广泛支持该特性,例如 Juniper JunOS、Cisco IOS XR、Nokia SR OS、Mikrotik、Huawei、BIRD、FRR 等。因此,如果你运行的是较新版本的操作系统,很可能已经获得支持。
演示实验
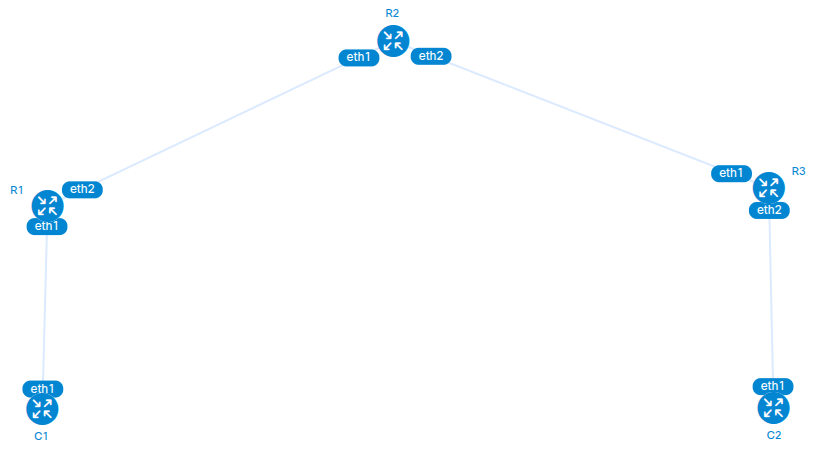
下面是一个有趣的实验,其中有两台客户路由器:C1 和 C2,它们通过 Container Lab 中的提供商路由器 R1-R2-R3 相连。这里的所有路由器都运行开源 FRR。
- C1 在面向 R1 的 WAN 侧仅支持 IPv6。它通过 IPv6 会话向 R1 通告 10.0.0.0/24。
- R1 和 R2 仅支持 IPv6,其接口上任何地方都没有 IPv4(但它们的表中携带 IPv4 路由)
- R3 与 R2 之间使用 IPv6,但与 C2 之间仅使用 IPv4。因此 C2 就像一个典型的企业用户,缺乏 IPv6 部署,但仍希望仅 IPv4 也能正常工作。
- R3 拥有 100.64.0.0/24,并在 IPv4 表中将其通告(向 IPv6 邻接 - R2)
- C2 位于 R3 分配的 100.64.0.2/30 上,仅以 IPv4 通信。
- C1 和 C2 可以通过该网络相互访问,其中部分仅支持 IPv6,且无需任何隧道。
topology.yml
name: rfc8950

topology:
 nodes:
 R1:
 kind: linux
 image: frr-with-bgpd
 binds:
 - configs/R1.conf:/etc/frr/frr.conf

 R2:
 kind: linux
 image: frr-with-bgpd
 binds:
 - configs/R2.conf:/etc/frr/frr.conf

 R3:
 kind: linux
 image: frr-with-bgpd
 binds:
 - configs/R3.conf:/etc/frr/frr.conf

 C1:
 kind: linux
 image: frr-with-bgpd
 binds:
 - configs/C1.conf:/etc/frr/frr.conf

 C2:
 kind: linux
 image: frr-with-bgpd
 binds:
 - configs/C2.conf:/etc/frr/frr.conf

 links:
 - endpoints: ["C1:eth1", "R1:eth1"]
 - endpoints: ["R1:eth2", "R2:eth1"]
 - endpoints: ["R2:eth2", "R3:eth1"]
 - endpoints: ["R3:eth2", "C2:eth1"]
> clab deploy -t topology.yml
16:37:08 INFO Containerlab started version=0.76.1
16:37:08 INFO Parsing & checking topology file=topology.yml
16:37:09 INFO Creating lab directory path=~/ipv4-over-ipv6/clab-rfc8950
16:37:09 INFO Creating container name=C2
16:37:09 INFO Creating container name=C1
16:37:09 INFO Creating container name=R1
16:37:09 INFO Creating container name=R2
16:37:09 INFO Creating container name=R3
16:37:09 INFO Created link: R3:eth2 ▪┄┄▪ C2:eth1
16:37:09 INFO Created link: C1:eth1 ▪┄┄▪ R1:eth1
16:37:09 INFO Created link: R1:eth2 ▪┄┄▪ R2:eth1
16:37:09 INFO Created link: R2:eth2 ▪┄┄▪ R3:eth1
16:37:09 INFO Adding host entries path=/etc/hosts
16:37:09 INFO Adding SSH config for nodes path=/etc/ssh/ssh_config.d/clab-rfc8950.conf
╭─────────────────┬───────────────┬─────────┬───────────────────╮
│ Name │ Kind/Image │ State │ IPv4/6 Address │
├─────────────────┼───────────────┼─────────┼───────────────────┤
│ clab-rfc8950-C1 │ linux │ running │ 172.20.20.6 │
│ │ frr-with-bgpd │ │ 3fff:172:20:20::6 │
├─────────────────┼───────────────┼─────────┼───────────────────┤
│ clab-rfc8950-C2 │ linux │ running │ 172.20.20.4 │
│ │ frr-with-bgpd │ │ 3fff:172:20:20::4 │
…本译文由模型自动生成,仅供参考与快速理解;涉及数字、版本、命令、法律条文等请以原文为准。
正文为原站公开内容的抓取与清洗结果,英文条目附模型生成的中文译文;两者均仅供参考, 准确内容请以原站为准。内容版权归原作者所有,若认为侵权请联系我们下线。